业务环境
项目背景
随着信息化发展,该医院部署了 HIS、CIS、LIS、PACS、电子病历等多个医疗信息系统,但欠缺应用可用性监控,无法直观呈现本地业务可用性、性能评测和故障分析排查情况。
需要解决的问题
用户痛点
现有监控系统只能感知设备级链路异常流量,无法实现应用级和数据级监控;数据中心访问来自各分院、大楼和不同楼层,故障发生时难以判断问题位于客户端还是数据中心内部;现有能力偏重设备可用性,缺少应用可用性监控;业务监控和故障定位依赖人工,缺少智能分析平台和经验知识库支撑。
设备级监控无法覆盖应用与数据层
客户端与数据中心故障难区分
排障依赖人工经验
围绕真实业务建设
建设内容
业务梳理
网络全局可视化监控
应用端到端监控
隐患排查
智能巡检
来自案例集的实际界面与描述
应用场景
- 01
业务梳理
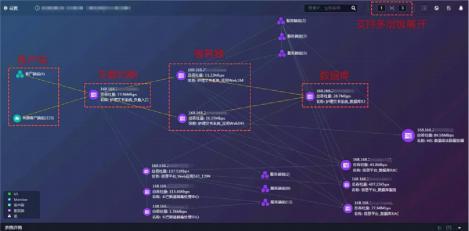
基于真实流量数据快速生成应用系统访问关系画像,支持多层级扩展、聚合、过滤、检索、回溯和钻取,可形成目标应用节点的实时与历史画像。业务画像可保存为基准画像,用于对比、分析和检测新增、减少的访问节点,并可制定异常检测规则,为应用端到端追踪及内网横向、纵向移动行为分析提供真实数据。平台依据监控策略持续对比业务系统,发现异常访问行为后再进一步验证。
- 02
网络全局可视化监控
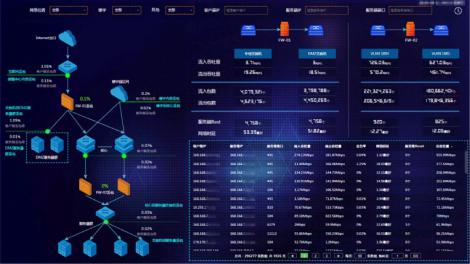
集中呈现数据中心各监控点指标,并基于网络拓扑定制全局视图,实时展示关键网络状态、客户端站点用户体验、业务可用性和业务负载。输入 IP 会话或选择过滤条件,即可查看数据流经过的节点,并通过节点指标对比判断丢包或高时延发生位置,同时确认数据流在数据中心内部是否丢包。
- 03
应用端到端监控
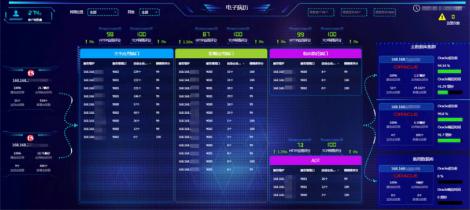
通过应用端到端视图呈现业务系统各节点的访问关系和运行状态,支持灵活编辑和深度钻取。对核心业务进行逻辑梳理后形成端到端监控;故障发生时,通过指标颜色和数值变化锁定节点,判断受影响用户、故障节点和异常指标,并可跳转至系统内置分析模板。
- 04
隐患排查
主动识别异常事件、即将发生的故障和潜在隐患,包括异常跨区访问、高危端口触发流量、恶意扫描、主机违规外联、异常 DNS 请求、数据库错误码突增等,实现主动发现和及时处置。
- 05
智能巡检
平台基于采集数据定期进行全方位巡检,主动发现异常流量和隐患,例如内网开启高危端口、主机性能持续下降、应用服务错误率升高、内网访问高危域名、链路突发异常流量等。运维和安全人员通过定期巡检提前处理隐患,减少不必要的故障。
从数据到判断
分析过程
- 01
基于真实流量生成应用访问关系画像
- 02
建设全局和端到端监控视图
- 03
配置异常检测与定期数据巡检
基于案例材料整理
应用价值
为应用变更和故障排查提供真实关系依据
支持从网络、应用和主机层定位故障节点
在明显故障前发现潜在隐患
对应案例集第 38–40 页,保留原始章节与图表。